Définition de catégoriePour les conseils d’administration, DSI et responsables des risques
Qu’est-ce que l’IA agentique, gouvernée pour la production ?
L’IA agentique planifie des actions à plusieurs étapes et les exécute à travers les systèmes avec une intervention humaine réduite à chaque étape. Chaque action porte une identité, une politique et un registre d’audit, ou elle reste une démo, jamais la production.
Sur cette page
L’autonomie n’est pas le produit. L’autonomie gouvernée l’est.
L’autonomie gouvernée est la règle selon laquelle un agent IA agit dans des permissions fixées par le risque de chaque étape d’un processus, enregistre chacune de ses actions et garde un arrêt à portée de main, et ne passe de l’assistance à l’exécution supervisée, puis à l’autonomie encadrée, que si l’historique de ses actions le justifie. Un agent agit sans approbation sur les étapes à faible risque et réversibles, et s’arrête pour validation humaine sur les actions à conséquence financière, légale ou de sécurité. Le seuil est fixé avant le déploiement, pas découvert après un incident.
Pas un framework d’agents
Les frameworks orchestrent les appels entre outils et modèles. Ils ne portent pas la responsabilité de l’action entreprise. Une bibliothèque d’orchestration est un composant, pas une réponse à qui signe le résultat.
Pas un agent non déclaré
Un copilote attend un humain à chaque étape ; un agent, non. La question de production n’est plus de savoir lequel des deux vous avez. C’est de savoir si l’agent s’exécute sous sa propre identité, avec un périmètre d’outils déclaré et un chemin d’arrêt dont le délai est mesuré, pas promis.
Pas un script d’automatisation
Les scripts exécutent un chemin fixe. Les agents planifient et s’adaptent, la piste d’audit doit donc capturer une décision, pas seulement un résultat. Journaliser le résultat ne suffit plus dès lors que le chemin n’est pas fixe.
L’IA agentique est une charge de travail. La gouvernance, l’audit et le runtime qui la rendent défendable, c’est la couche d’exploitation que nous faisons déjà tourner. Voir la définition complète de la catégorie Quand choisir Hikari Blue, et quand ne pas le faire
Les obligations s’attachent à l’action, pas au modèle.
Un agent qui agit à travers les systèmes avec une intervention humaine réduite entre en territoire à haut risque de l’annexe III plus vite que le modèle qui le sert. Le déployeur, pas le fournisseur du modèle, porte l’obligation de conformité. Lire la suite sur ce qu’exige la gouvernance de l’IA en production.
Article 9 · Gestion des risques
Gestion continue du risque sur tout le cycle de vie de l’agent, pas une évaluation ponctuelle avant lancement. Chaque nouvel outil ou chaque nouvelle permission que l’agent obtient rouvre l’évaluation.
Article 12 / 19 · Traçabilité
Quel agent a agi, sous quelle autorisation, sur quelles données. Une API de modèle ne journalise pas cela pour une tâche à plusieurs étapes. La couche de confinement autour de l’agent, si.
Article 14 · Contrôle humain
Supervision calibrée sur le risque de la tâche, pas une approbation systématique à chaque étape. Une personne nommée peut relire, annuler ou arrêter l’agent avant qu’une action à conséquence ne soit livrée.
Une action d’agent, telle que la piste l’enregistre.
Lancez l’exemple pour suivre une demande d’agent à travers la règle, la décision humaine et l’enregistrement. Appuyez sur KILLSWITCH by Hikari Blue pour voir le chemin d’arrêt à la place : l’agent est arrêté, le paiement n’est pas libéré, et l’arrêt lui-même est enregistré.
- DemandeL’agent demande : valider un paiement fournisseur au-delà du seuil
- RègleRègle
P-04v3 appliquée · validation humaine requise au-delà du seuil - DécisionA. Moreau, opératrice de trésorerie, a validé
- EnregistrementEnregistrement #4127 · chaîné à #4126 · exportable
Simulation interrompue par KILLSWITCH by Hikari Blue : permissions d’outils révoquées, paiement non libéré, arrêt consigné dans #4128. Lancer l’exemple relance la simulation.
Notre newsroom suit le calendrier d’application et le changement qu’il impose. Gouverner l’action, pas le modèle (en anglais) L’agent que personne ne possède (en anglais)
Ce qui qualifie un agent gouverné.
Les 3 mêmes propriétés qui qualifient notre couche d’exploitation de l’IA sont le test que nous appliquons à chaque agent avant qu’il n’atteigne la production. Chacune est architecturale : elle ne peut pas être ajoutée plus tard comme une fonctionnalité.
Identité par architecture
Chaque agent porte une identité vérifiable et des permissions au moindre privilège, assignées avant la production, pas découvertes lors d’une revue d’incident. Aucun agent n’agit sous un identifiant partagé.
Confinement par architecture
Un kill switch placé au niveau de l’infrastructure, sans avoir besoin de la coopération de l’agent. Le confinement ne dépend pas du bon comportement de l’agent.
Audit par architecture
Chaque action consignée en ajout seul au moment où elle se produit. La preuve qu’un régulateur accepte, pas une documentation reconstruite après coup une fois qu’un incident force la question.
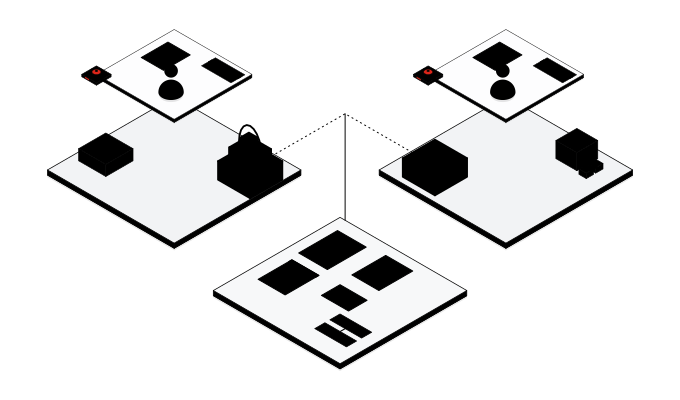
L’humain, l’agent et le plan de contrôle entre eux.
L’identité est une ligne du registre des agents. Le confinement est le chemin d’arrêt. La supervision est une personne nommée à une porte d’approbation. Les trois se trouvent sur le plan de contrôle, pas dans l’agent.
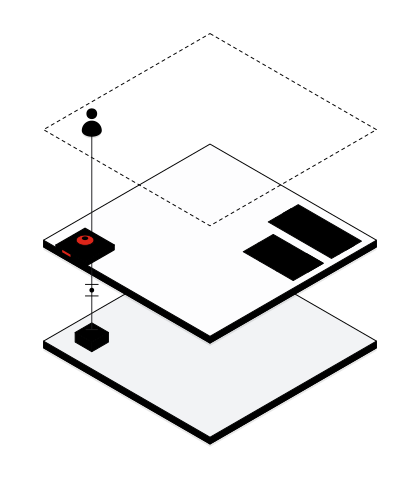 Une personne nommée approuve chaque action engageante avant son exécution.Cette même personne peut arrêter l’agent depuis le plan de contrôle.
- Zone non gouvernéeUn pilote ou un outil qui tourne sans responsable, sans trace et sans arrêt.
- Registre des agents et matrice des permissionsChaque agent a sa propre identité et les seuls accès que sa tâche exige.
- Approbateur humain nomméUne personne nommée dont la décision fait partie de l’enregistrement.
- Contrôle humainLa personne peut approuver les actions du système et l’arrêter.
- Porte d’approbationL’opération attend la décision d’une personne nommée avant de se poursuivre.
- AgentL’agent logiciel agit dans son périmètre déclaré ; l’arrêt l’atteint directement.
- Chemin d’arrêtTenu par le plan de contrôle : arrêter, brider ou revenir en arrière.
Version texte
- Un approbateur humain nommé se tient à gauche de la figure ; un lien de contrôle humain descend de cette personne jusqu’à une butée, et une porte d’approbation s’y trouve : l’opération attend la décision d’une personne nommée.
- Sur le plan de contrôle, le registre des agents liste chaque agent sous sa propre identité et la matrice des permissions déclare ce que chacun peut toucher.
- L’agent s’exécute sur le plan en dessous, dans son périmètre déclaré. Le chemin d’arrêt part du plan de contrôle et arrive à l’agent : arrêt, bridage, retour arrière.
- Un cadre pointillé marque une zone nommée sans gouvernance autour, comme un pilote.
L’architecture de référence derrière l’identité, le confinement et l’audit est publiée. Voir la page Engineering Voir la couche d’exploitation de l’IA d’où viennent ces propriétés
La charge de travail, et la couche qui le rend défendable.
L’IA agentique est la charge de travail : action autonome à travers les systèmes. La couche d’exploitation de l’IA est ce qui rend cette charge de travail défendable : politique par tâche, piste d’audit par action, kill switch comme architecture. L’un tourne sur l’autre, jamais à sa place.
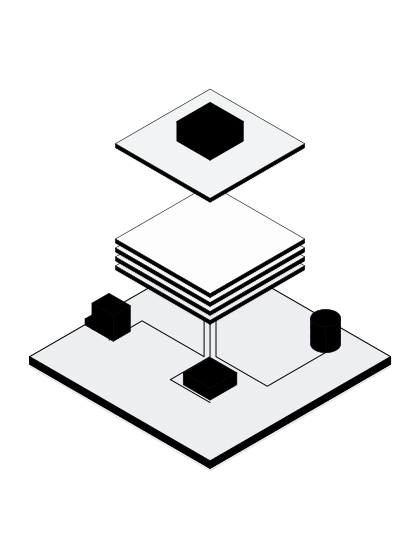
La charge de travail
Un agent qui planifie, appelle des outils et agit à travers les systèmes. Il est jugé sur ce qu’il fait, pas sur la qualité de sa démo.
La couche en dessous
Le logiciel et la discipline d’exploitation entre le modèle et le processus. Elle décide quel agent peut agir, et enregistre qu’il l’a fait.
Pour mettre des agents au travail dans toute votre entreprise, avec un résultat mesuré sur vos opérations : Enterprise AI Agents
Voir comment s’engagent les practices derrière ce travail. Comment nous opérons Qu’est-ce qu’une couche d’exploitation de l’IA
Pour mettre l’IA agentique en production : AI‑Enabled Operations, porté par un pod IA sur site. Pour les fonds de private equity : le Portfolio AI Program.
Les questions que les acheteurs seniors posent réellement.
Qu’est-ce que l’IA agentique, en pratique ?
Un logiciel qui planifie des tâches à plusieurs étapes, appelle des outils et agit à travers les systèmes avec une intervention humaine réduite à chaque étape, pas un chatbot qui répond à une question. Chaque action a besoin d’une identité, d’une politique et d’un registre d’audit, ou c’est une démo, pas un agent de production.
En quoi l’IA agentique diffère-t-elle d’une couche d’exploitation de l’IA ?
L’IA agentique est une classe de charges de travail : action autonome à travers les systèmes. La couche d’exploitation de l’IA est la gouvernance, l’audit et le runtime qui rendent cette charge de travail défendable : politique par tâche, piste d’audit par action, kill switch comme architecture. L’IA agentique tourne sur la couche, pas à sa place. Qu’est-ce qu’une couche d’exploitation de l’IA
L’IA agentique déclenche-t-elle l’EU AI Act ?
Souvent, oui. Les agents qui prennent des actions à conséquence, crédit, recrutement, clinique, infrastructure critique, remplissent les conditions à haut risque de l’article 6 au titre de l’annexe III, applicables à partir du 2 décembre 2027 après le report du Digital Omnibus. Les obligations de transparence de l’article 50 s’appliquent depuis le 2 août 2026 ; celles des modèles à usage général depuis le 2 août 2025, sous le contrôle de la Commission depuis le 2 août 2026. Selon notre lecture, le déployeur porte l’obligation de conformité opérationnelle, pas le fournisseur du modèle. Nous cartographions vos agents par niveau de risque avant que quoi que ce soit n’atteigne la production. Voir ce qu’exige la gouvernance de l’IA
Que se passe-t-il quand un agent échoue ou agit mal ?
Il s’arrête. Le confinement opère au niveau de la couche infrastructure, sans avoir besoin de la coopération de l’agent. Chaque action jusqu’à ce point se trouve dans la piste d’audit en ajout seul, la revue d’incident part donc de preuves, pas d’une reconstruction.
Voir l’IA agentique appliquée à vos propres processus métier.
30 minutes avec un associé désigné. Nous cartographions un workflow agentique que vous faites déjà tourner sur la piste d’audit qu’un régulateur demanderait. Vous repartez avec le schéma, que nous travaillions ensemble ou non.
- Un processus métier agentique que vous exploitez déjà
- La piste d’audit que demanderait un régulateur
- Un schéma que vous gardez, que nous travaillions ensemble ou non